iFood confirma invasão a sistemas e diz que senhas e cartões não foram acessados
Ataque hacker ocorreu em 14 de novembro e expôs telefone, CPF e, no caso de entregadores, dados bancários; empresa notificou a ANPD
Celular com tela de segurança. Foto: Dan Nelson/Unsplash
O iFood confirmou em 19 de novembro que sofreu um ataque hacker em 14 de novembro, com acesso não autorizado a dados de clientes, representantes de restaurantes e entregadores, segundo nota da empresa publicada pelo g1. O iFood diz que senhas, cartões, meios de pagamento, saldos, extratos e dados biométricos não foram acessados.
De acordo com a empresa, clientes e usuários do iFood Benefícios tiveram exposto apenas o número de telefone. Dos representantes de restaurantes, foram expostos o telefone cadastrado, o CPF ou ambos. No caso dos entregadores, os dados podem incluir nome, e-mail, telefone, endereço e CPF e, em alguns casos, número de agência e conta bancária.
O iFood informou que ainda investiga o caso e, por isso, não confirmou quantas pessoas foram afetadas. A empresa começou a avisar os atingidos por e-mail em 19 de novembro e afirma que a plataforma segue funcionando normalmente. “O iFood notificou a Agência Nacional de Proteção de Dados (ANPD) e colabora com a autoridade. A investigação e o monitoramento continuam”, disse a companhia em nota publicada pelo g1 em 19 de novembro.
A orientação da empresa é desconfiar de ligações, e-mails e links que peçam senha, código de verificação ou pagamento em nome do iFood. “O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem. Se puder, ative a verificação em duas etapas”, afirmou o iFood na mesma nota.
“O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem. Se puder, ative a verificação em duas etapas”
iFood, em nota publicada pelo g1 em 19/11/2026
Segundo o NeoFeed, a base do iFood soma 65 milhões de clientes e 600 mil entregadores. Não é o primeiro caso: em junho, o iFood informou que um vazamento ocorrido em dezembro de 2025 expôs nome e CPF de cerca de 1,2 milhão de pessoas, segundo o g1 e o NeoFeed.
Por que importa. Plataformas que somam pagamento, benefícios e crédito guardam dados financeiros de milhões de pessoas, e a confiança sustenta esse modelo. Para quem monta fintech, o caso mostra que segurança de dados, autenticação forte e comunicação rápida com o usuário depois de um incidente fazem parte do produto.
Fonte: g1 e NeoFeed, com nota oficial do iFood (19/11/2026). Texto reescrito pela Redação Mundo das Fintechs.
Compartilhar no WhatsAppAs notícias de fintech que importam, em 3 minutos. Todos os dias, às 7h, de graça.
Leia também
- Bancos
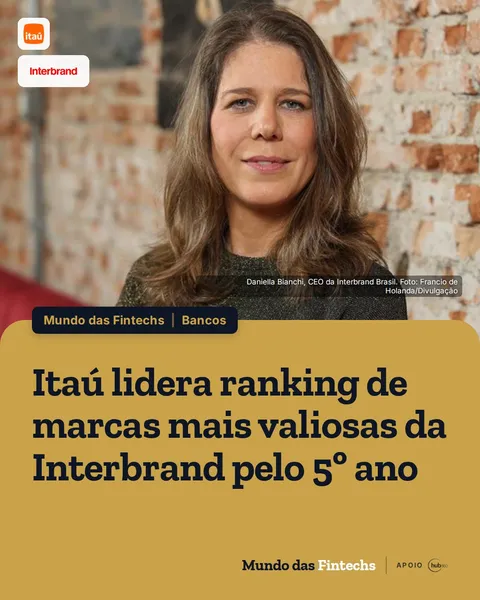
Itaú lidera ranking de marcas mais valiosas da Interbrand pelo 5º ano
Marca do banco cresce 20,2% e chega a R$ 58,4 bilhões; oito marcas financeiras somam cerca de 65% do valor das 25 mais valiosas do país
- Captação
Avenia, dona da stablecoin BRLA, capta R$ 230 milhões e prepara aquisições
Extensão da Série A foi liderada pela Lightspeed Faction; a fintech reserva R$ 150 milhões para comprar instituições reguladas
- Pagamentos corporativos
VOLL fecha exclusividade com a Visa e leva todos os seus cartões corporativos para a bandeira a partir de dezembro
Plataforma de viagens e despesas corporativas mantém os cartões integrados à Wallet e à conta digital, com recarga instantânea e limites por centro de custo, categoria ou período
- Crédito
iFood quer elevar crédito a até R$ 500 milhões por mês em 2027
Braço financeiro do app, hoje focado em restaurantes e lojistas, deve escalar o microcrédito e o cartão para os consumidores da plataforma, que reúne cerca de 65 milhões de pessoas